"Open source is free as in free puppies. You need to take care of it"
Cette partie de la citation est bien plus juste que tout ce que j'ai pu lire par ailleurs

Si vous avez peur de la faille log4j (vous devriez), cette liste d'actions assez courte et efficace devrait vous permettre de regagner un peu de sérénité
Tout un tas de solutions de tunneling http, avec des prix et des contraintes différentes
Un tunnel permettant d'exposer un port de machine de dev sur internet ... Pratique pour, par exemple, développer une app Slack
Oui, l'affaire log4j révèle l'inadaptation des entreprises à l'open-source. Tant pis pour les entreprises. Parce que le problème n'est pas du côté de log4j, mais du côté des entreprises qui refusent leur responsabilité.
En France, soit tu consultes des medias d'état, soit tu consultes des medias de milliardaires. Ca oriente un peu l'information, non ?

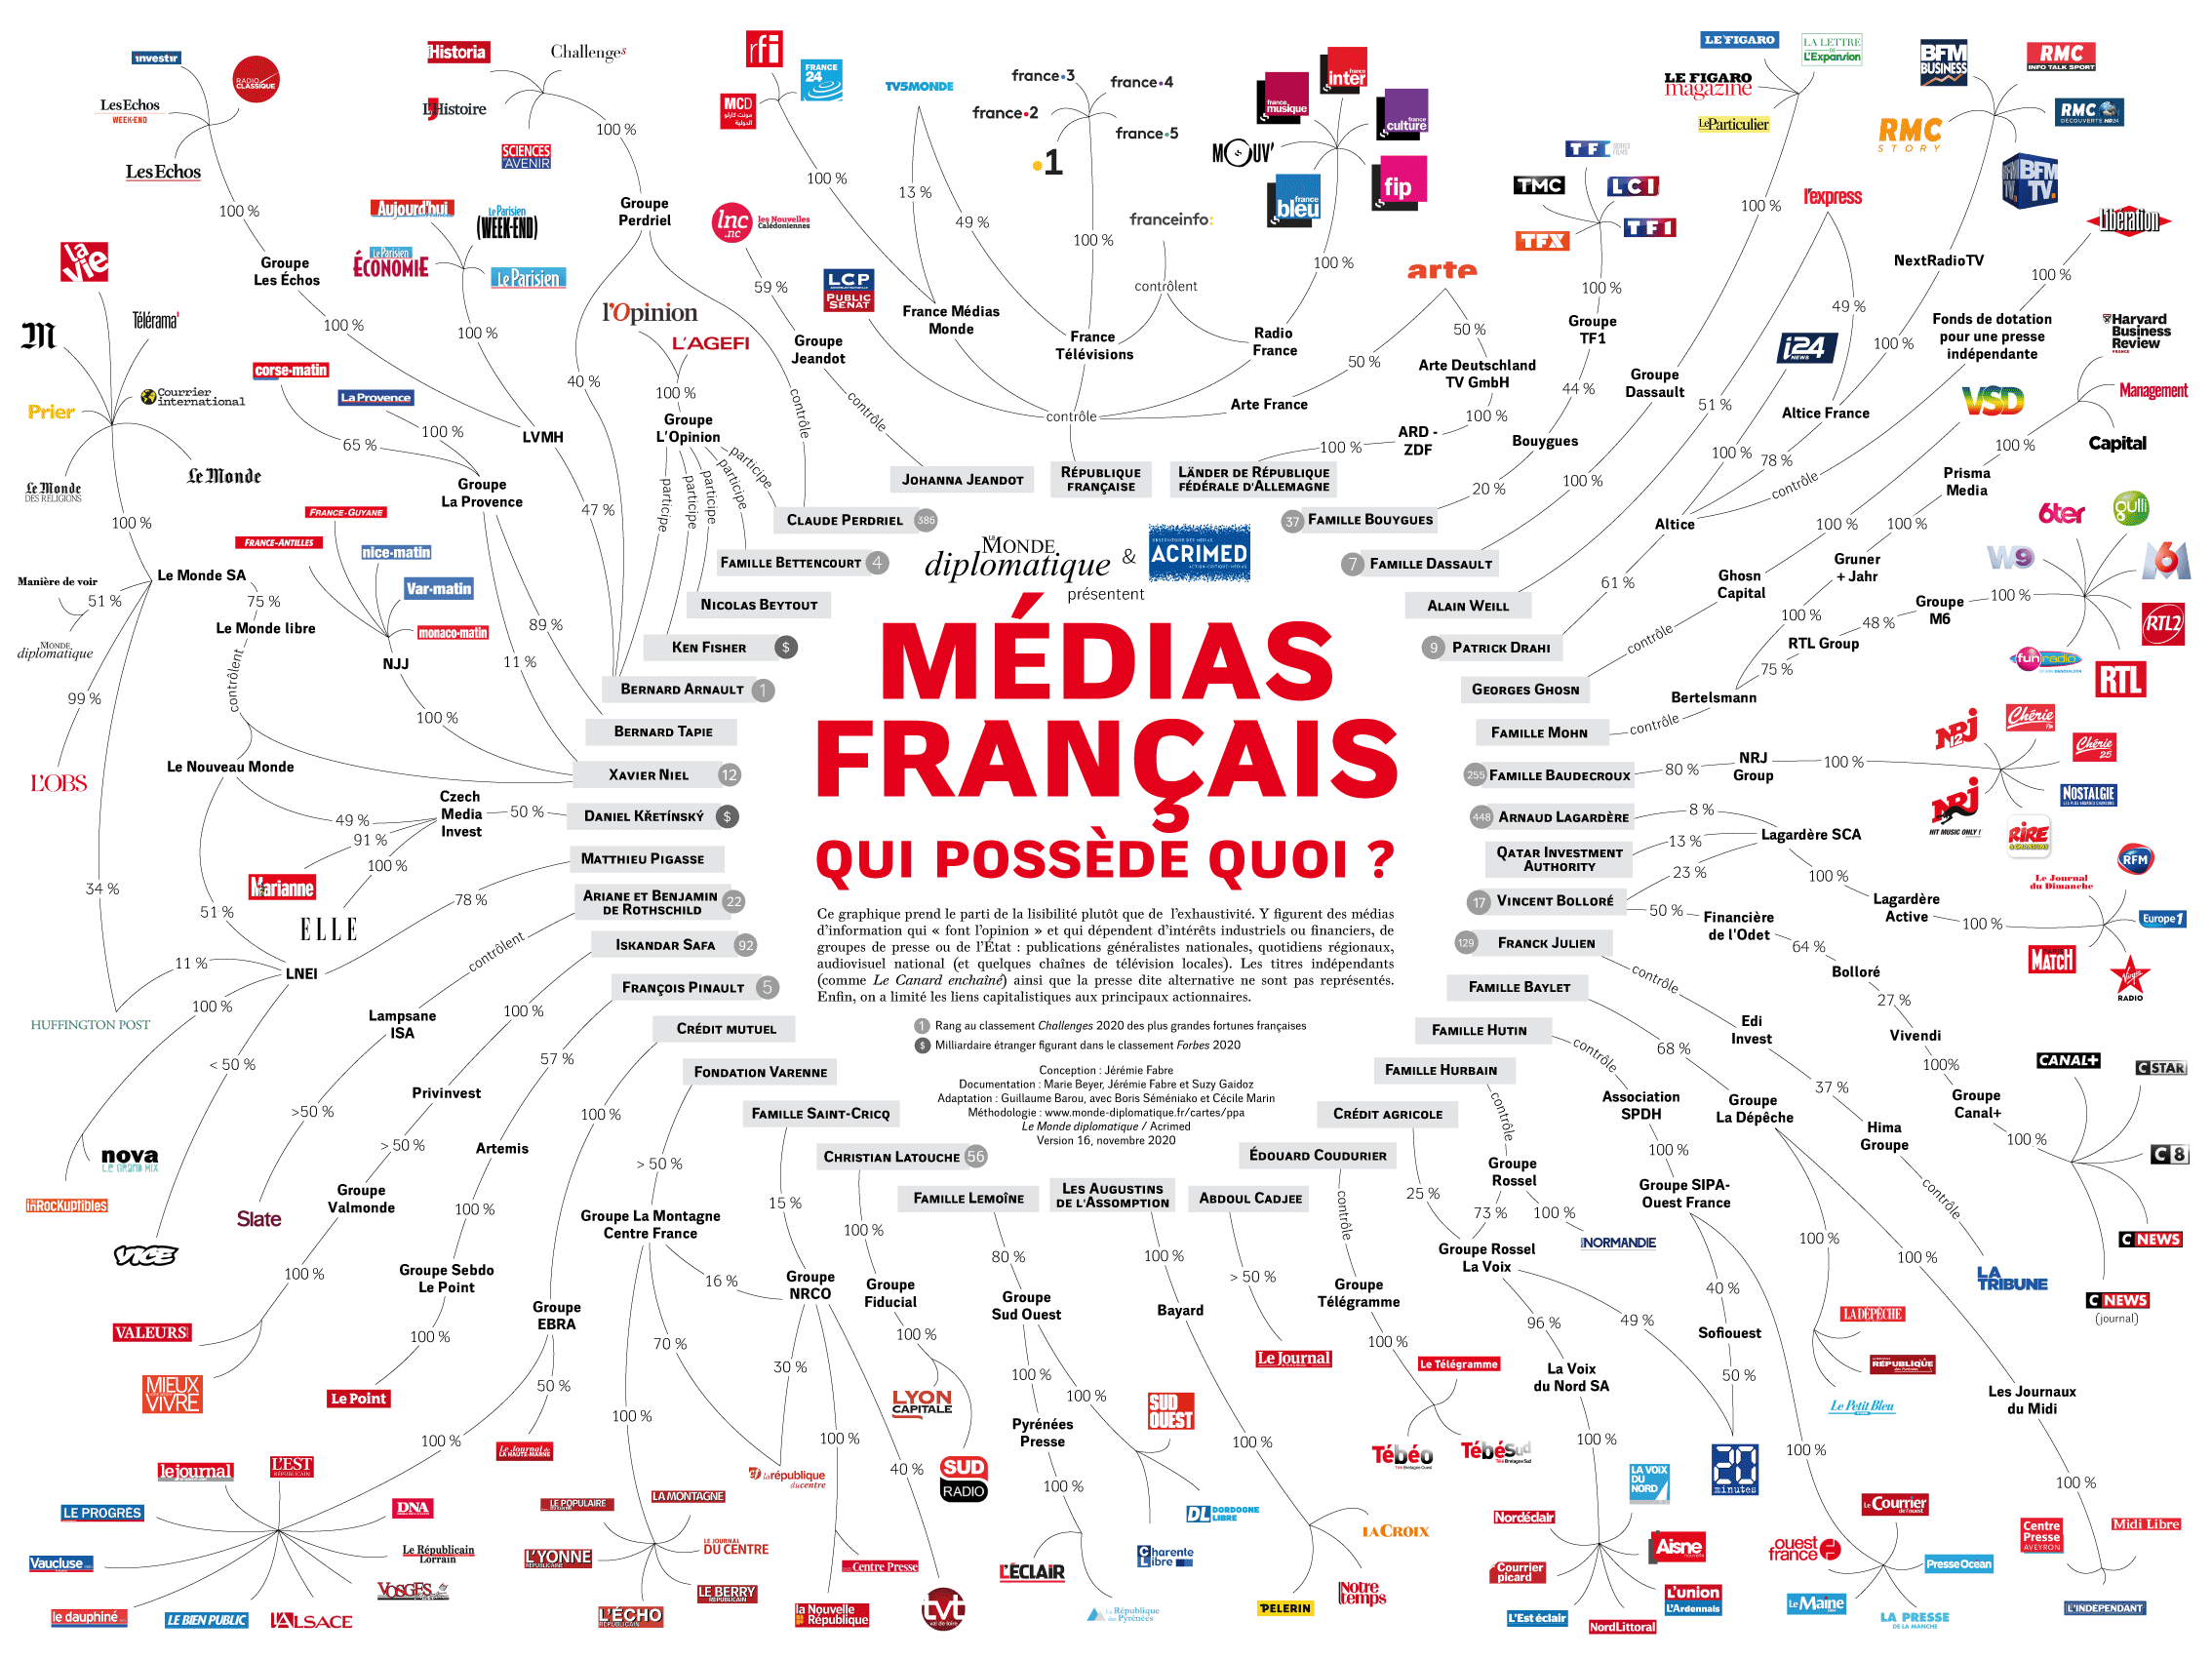
L'article est intéressant, mais la conclusion partielle.
Du fait de cette immigration de longue date, on a aussi un racisme de longue date, qui rend le pays hostile aux étrangers (et c'est ce que sous-entend le NY Times).
Un livre sur la performance applicative.
Est-ce que c'est enfin l'époque qui voit fleurir des librairies de logs ne respectant pas l'PI SLF4J ? Oui, et en un sens c'est tant mieux 🤪
Si vous voulez la sécurité par l'obscurité, remplacez log4j2 par logevents, et personne ne vous attaquera 😉😎
Très bon article expliquant la fameuse attaque log4j et les moyens de s'en protéger
On vote dans moins de six mois.
La démocratie repose sur l'équilibre des pouvoirs, et le pouvoir judiciaire est l'un d'entre eux.
Et même la cour de cassation affirme l'insuffisance des moyens ...
C'est tellement drôle comme réponse que je me verrais bien configurer mon Apache pour jouer de la zip-bomb
Une distribution basée sur Ubuntu qui a l'air ... bien ?
Un script Python de détection d'attaque log4shell. La méthode est assez basique : le script lit les fichiers de logs de la machine et regarde quels fichiers contiennent ${jndi:ldap:
Une astuce très moderne : utiliser la faille de log4j pour corriger la faille de lo4j
Une liste, évidement appelée à grandir rapidement, des entreprises et organisations affectées par la faille de log4j
Démonstration statistique que la vaccination limite la gravité de l'infection COVID ... C'est implacable.
Cette impression de voir une version de Doctor Who encore plus adulte que Torchwood ...
"Le projet super sperme" ... Il y a dans cet article une confusion qui me rappelle la folie des meilleurs auteurs de SF